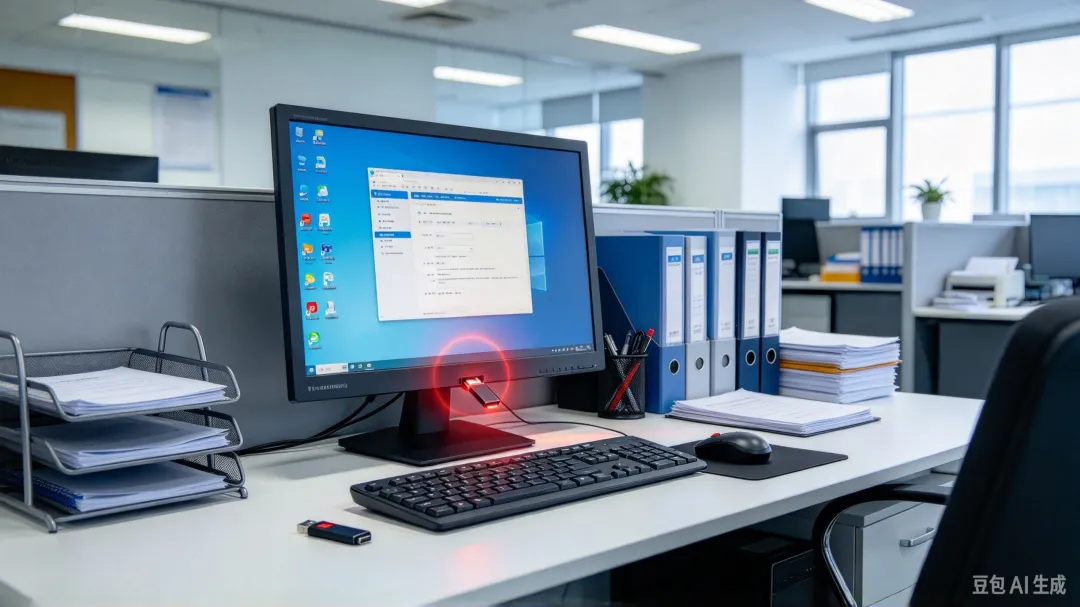
在日常办公中,移动存储介质即插即用、携带方便,是文件交换和数据备份的常用工具。然而,一旦在涉密计算机与非涉密计算机之间交叉使用,这个看似普通的工具就可能成为境外情报机构窃取国家秘密的“摆渡船”。
存储介质成了窃密“帮凶”
案例一
某单位高级工程师孙某,因身份特殊被境外情报机构盯上,向其互联网计算机定向发送了“木马”窃密程序。并不知情的孙某,将所搜集的技术资料与隐藏的“木马”程序拷入U盘后,接入涉密计算机使用。随后“木马”程序将涉密计算机中的文件隐蔽存储在U盘中,在与互联网连接时进行传输,导致多份涉密文件被窃取。事件发生后,孙某受到开除公职处分。
案例二
某地方民族事务委员会主任科员韦某,违规将涉密U盘接入连接互联网的计算机,导致U盘中存储的9份文件资料被窃取,其中1份为机密级国家秘密。事件发生后,韦某受到行政警告处分。
案例三
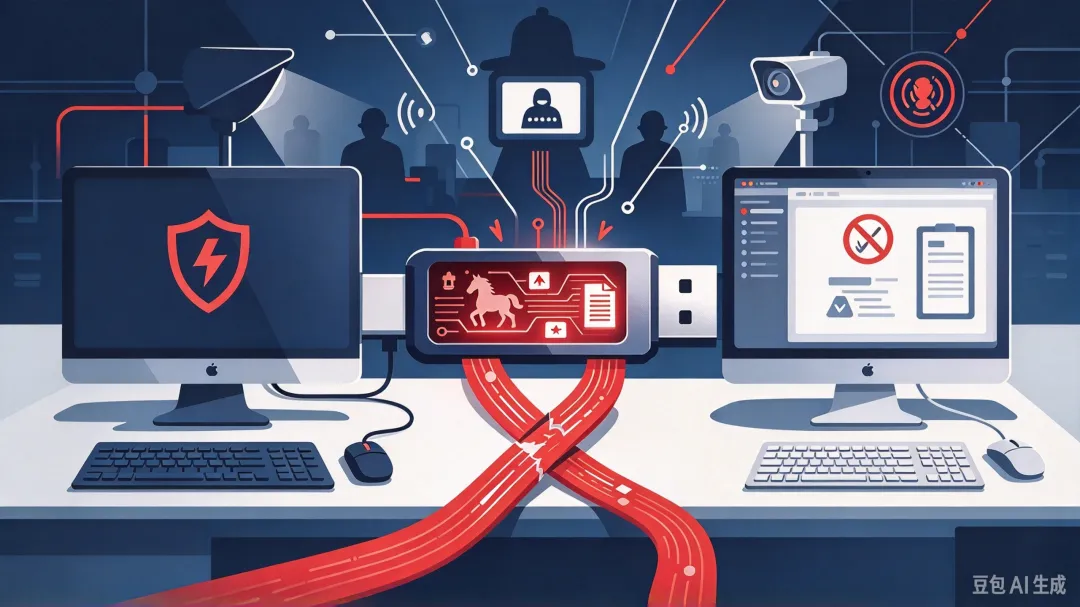
某境外间谍情报机构冒充电商购物平台,向某涉密单位工作人员王某寄送U盘作为给客户的赠礼。该U盘经过定制开发,内置“木马”程序。王某未产生怀疑,直接将U盘插入单位电脑使用,导致境外间谍成功入侵单位内网,窃取涉密文件,危害国家安全。
上述案例的共同点在于,当事人都没有“主动泄密”的意图,有的甚至不知道自己在泄密。一个习以为常的操作、一次图方便的侥幸心理,就足以让保密防线轰然崩塌。
为什么“交叉使用”如此危险
移动存储介质交叉使用的风险,根源在于涉密信息系统与非涉密信息系统之间原本建立的物理隔离被打破。
面对物理隔离的涉密信息系统,境外间谍情报机构难以从外部直接突破。他们转而利用更易得手的突破口,即使用者交叉使用同一存储介质的习惯,并为此研发了专门的攻击程序。其窃密过程可分为三个阶段:
第一阶段,植入。当移动存储介质接入非涉密计算机时,攻击程序被植入介质之中,潜伏于隐蔽区域。此过程不产生任何异常提示,使用者难以察觉。
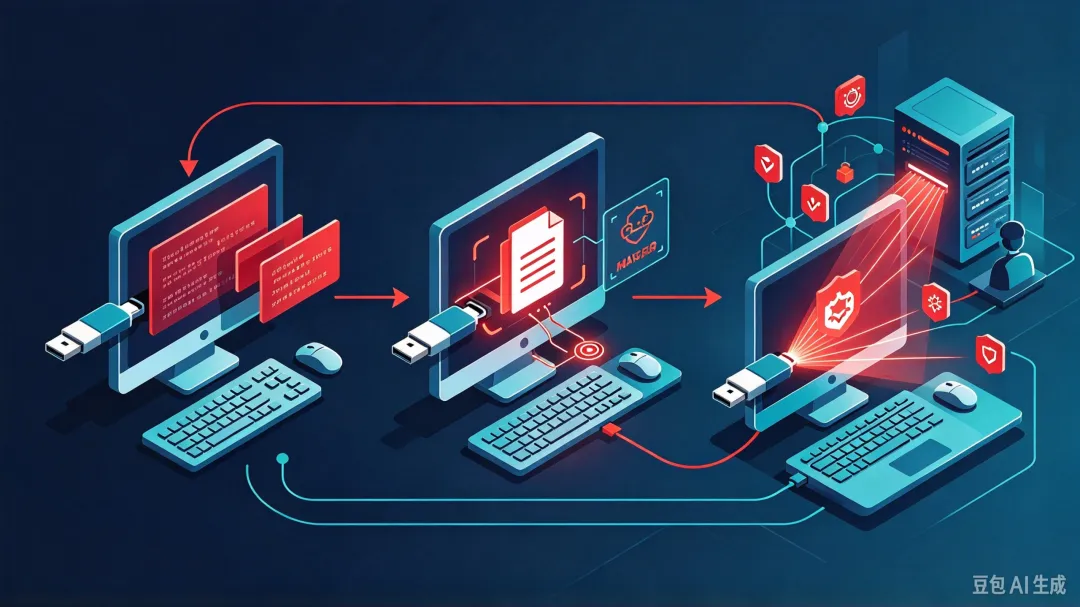
第二阶段,窃取。当该介质接入涉密计算机后,攻击程序自动激活,对涉密文件进行检索、打包,并将其存储至介质的隐藏空间中,同时将自身复制至涉密计算机内,形成长期潜伏。
第三阶段,回传。当介质再次接入非涉密计算机时,被窃取的涉密信息即自动发送至境外情报机构指定的网络地址,完成窃密全过程。
此类攻击手段成本低、隐蔽性强,对涉密信息系统安全构成严重威胁。更需警惕的是,部分涉密人员对此类风险缺乏足够认识,而攻击程序的运行速度极快,一次常规的文件拷贝操作,足以完成全部窃密流程。
“保密观”有话说
防范移动存储介质交叉使用泄密,关键要做到专盘专用,绝不交叉。
严格区分介质属性。涉密移动存储介质仅限于涉密计算机使用,不得接入任何非涉密设备。非涉密移动存储介质不得接入涉密计算机。具有存储功能的手机、数码相机等电子设备,同样禁止连接涉密计算机。
数据交换须走安全通道。确需将非涉密网络中的数据导入涉密计算机时,应当按照国家保密规定和标准采取有效保密措施,通过单向导入设备或者中间机等方式完成,不得以移动存储介质直接拷贝的方式替代。
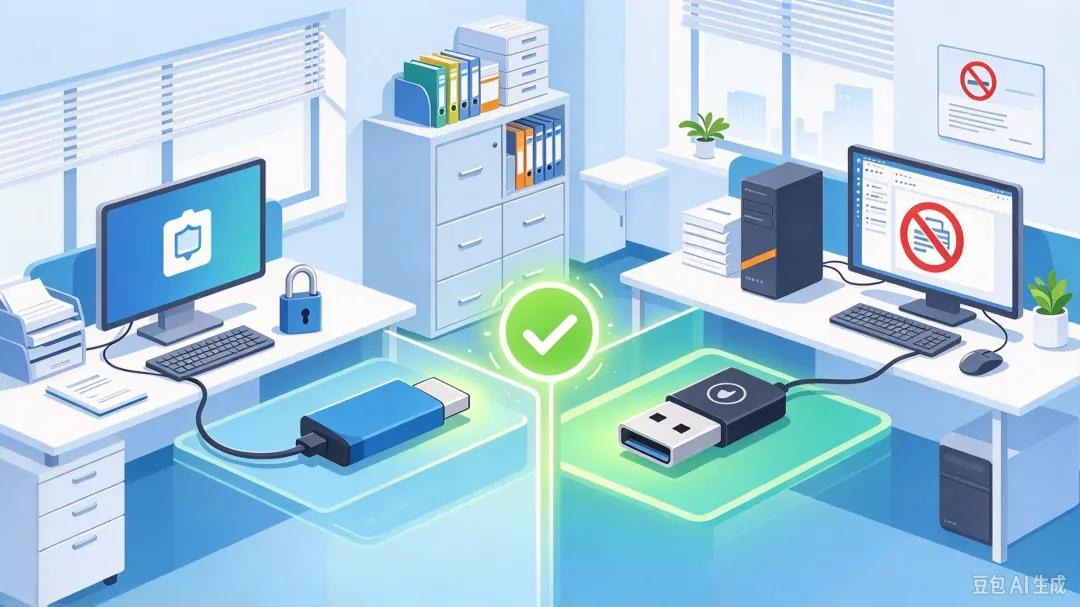
落实介质全周期管理。涉密移动存储介质应统一编号登记、标注密级、明确专人使用,并存放在符合保密要求的场所。存储过涉密信息的介质,不得降低密级继续使用;报废时须按规定销毁,不得仅以删除或格式化方式代替销毁。
此外,还要警惕来源不明的存储介质,不得将其接入涉密信息系统。
移动存储介质带来的便利,不应以国家秘密安全为代价。守住移动存储介质的边界,就是守住国家秘密的安全底线。